Domain fnmt.de kaufen?
Wir ziehen mit dem Projekt
fnmt.de um.
Sind Sie am Kauf der Domain
fnmt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fnmt.de kaufen?
Was ist WPA wpa2 Verschlüsselung Schlüssel?
Was ist WPA/WPA2-Verschlüsselungsschlüssel? Ein WPA/WPA2-Verschlüsselungsschlüssel ist ein Passwort, das verwendet wird, um drahtlose Netzwerke zu schützen. Diese Schlüssel werden verwendet, um die Kommunikation zwischen einem drahtlosen Router und den verbundenen Geräten zu verschlüsseln und so die Sicherheit des Netzwerks zu gewährleisten. WPA/WPA2 sind gängige Verschlüsselungsstandards, die als sicherer angesehen werden als der veraltete WEP-Standard. Der Verschlüsselungsschlüssel muss von autorisierten Benutzern eingegeben werden, um eine Verbindung zum drahtlosen Netzwerk herzustellen und auf die darin enthaltenen Daten zuzugreifen. Es ist wichtig, einen sicheren und einzigartigen Verschlüsselungsschlüssel zu verwenden, um die Sicherheit des drahtlosen Netzwerks zu gewährleisten. **
Warum sollte man für Verschlüsselung und Signatur zwei unterschiedliche RSA-Schlüsselpaare verwenden?
Es wird empfohlen, für Verschlüsselung und Signatur zwei unterschiedliche RSA-Schlüsselpaare zu verwenden, um die Sicherheit zu erhöhen und potenzielle Angriffe zu erschweren. Wenn dasselbe Schlüsselpaar für beide Zwecke verwendet wird, könnte ein Angreifer möglicherweise die Signatur verwenden, um die verschlüsselten Daten zu entschlüsseln. Durch die Verwendung separater Schlüsselpaare wird dieses Risiko minimiert und die Sicherheit der Kommunikation verbessert. **
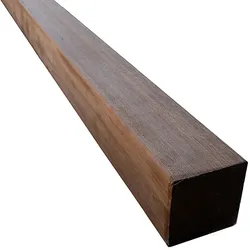

Ähnliche Suchbegriffe für Tauari
Top-Angebote
Produkte zum Begriff Tauari:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
In welchen Bereichen der Kryptographie und der Informationstechnologie wird der Begriff "Schlüssel" verwendet und welche Bedeutung hat er in Bezug auf Verschlüsselung, Authentifizierung und Zugriffskontrolle?
Der Begriff "Schlüssel" wird in der Kryptographie und Informationstechnologie in verschiedenen Bereichen verwendet, darunter Verschlüsselung, Authentifizierung und Zugriffskontrolle. In Bezug auf Verschlüsselung dient der Schlüssel dazu, die Daten zu verschlüsseln und wieder zu entschlüsseln, wodurch nur autorisierte Personen Zugriff auf die Informationen erhalten. Bei der Authentifizierung wird der Schlüssel verwendet, um die Identität einer Person oder eines Systems zu überprüfen, um sicherzustellen, dass sie autorisiert sind. In der Zugriffskontrolle wird der Schlüssel verwendet, um den Zugriff auf bestimmte Daten oder Systeme zu kontrollieren und zu beschränken, um die Sicherheit zu gewährleisten. **
-
Wie kann die digitale Signatur zur sicheren Authentifizierung von elektronischen Dokumenten verwendet werden?
Die digitale Signatur verwendet kryptographische Techniken, um die Echtheit und Integrität eines Dokuments zu gewährleisten. Der Absender signiert das Dokument mit seinem privaten Schlüssel, der dann mit dem öffentlichen Schlüssel des Empfängers überprüft werden kann. Dadurch wird sichergestellt, dass das Dokument nicht manipuliert wurde und tatsächlich vom angegebenen Absender stammt. **
-
Wie erfolgt die WLAN-Authentifizierung mit Identität und Passwort?
Die WLAN-Authentifizierung mit Identität und Passwort erfolgt in der Regel über das sogenannte WPA2-Protokoll. Dabei gibt der Benutzer seinen Benutzernamen und sein Passwort ein, um sich mit dem WLAN-Netzwerk zu verbinden. Diese Daten werden dann vom Router überprüft, um sicherzustellen, dass der Benutzer berechtigt ist, auf das Netzwerk zuzugreifen. **
-
Wie kann man den Schlüssel für eine symmetrische Verschlüsselung herausfinden?
Um den Schlüssel für eine symmetrische Verschlüsselung herauszufinden, gibt es grundsätzlich zwei Möglichkeiten: Entweder man errät den Schlüssel durch Brute-Force-Angriffe, bei denen alle möglichen Schlüsselkombinationen ausprobiert werden, oder man versucht, den Schlüssel auf anderem Wege zu erlangen, zum Beispiel durch Social Engineering, Phishing oder den Diebstahl des Schlüssels. Es ist jedoch wichtig zu beachten, dass eine gute symmetrische Verschlüsselung so konzipiert ist, dass es sehr schwierig ist, den Schlüssel auf diese Weise zu erlangen. **
Wie kann man den privaten Schlüssel der RSA-Verschlüsselung herausfinden?
Es ist nicht möglich, den privaten Schlüssel der RSA-Verschlüsselung auf herkömmliche Weise herauszufinden. Der private Schlüssel wird verwendet, um verschlüsselte Daten zu entschlüsseln, und sollte sicher aufbewahrt werden, da er sonst von Unbefugten missbraucht werden könnte. Es gibt jedoch Angriffsmethoden wie Brute-Force oder Faktorisierung, die versuchen, den privaten Schlüssel zu ermitteln, indem sie verschiedene Kombinationen ausprobieren oder die mathematischen Grundlagen der RSA-Verschlüsselung ausnutzen. Es ist jedoch äußerst zeitaufwändig und rechenintensiv, solche Angriffe durchzuführen. **
Wie funktionieren ein PGP-Schlüssel und eine 2FA-Zwei-Faktor-Authentifizierung?
Ein PGP-Schlüssel ist ein asymmetrischer Verschlüsselungsalgorithmus, der aus einem öffentlichen und einem privaten Schlüssel besteht. Der öffentliche Schlüssel wird verwendet, um Nachrichten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln der Nachrichten verwendet wird. Die 2FA-Zwei-Faktor-Authentifizierung ist ein Sicherheitsmechanismus, bei dem zwei verschiedene Faktoren verwendet werden, um die Identität eines Benutzers zu überprüfen. Dies kann beispielsweise durch die Kombination von etwas, das der Benutzer weiß (z.B. ein Passwort), und etwas, das der Benutzer besitzt (z.B. ein Sicherheitstoken), erfolgen. **
Top-Angebote
Produkte zum Begriff Tauari:
-
Tauari Konstruktionsholz/ Pfosten, 90x90 mm KD, 4-seitig gehobeltBeschreibung Der Tauari Pfosten im Maß 90x90 mm ist ein robustes Konstruktionsholz, das sich durch seine gleichmäßige Struktur und gute Maßhaltigkeit auszeichnet. Das Holz ist kammergetrocknet (KD) und auf allen vier Seiten glatt gehobelt, wodurch es nicht nur funktional, sondern auch optisch ansprechend ist. Tauari stammt aus nachhaltig bewirtschafteten Wäldern und überzeugt durch seine ausgewogene Kombination aus Festigkeit und Bearbeitbarkeit. Ob für Unterkonstruktionen, Stützpfosten oder andere tragende Elemente im Außenbereich – dieser Pfosten bietet eine zuverlässige Basis für zahlreiche Projekte. Vorteile Mit seiner starken Querschnittsgröße von 90x90 mm eignet sich der Tauari Pfosten ideal für tragende Konstruktionen. Die kammergetrocknete Ausführung sorgt für eine hohe Formstabilität, wodurch Rissbildung und Verzug deutlich minimiert werden. Die glatte Hobelung auf allen Seiten erleichtert die Weiterverarbeitung und trägt zur gleichmäßigen Optik bei. Als FSC® 100%-zertifiziertes Produkt erfüllt der Pfosten hohe Umweltstandards und eignet sich besonders für nachhaltige Bauvorhaben. Die hohe Dichte und Dauerhaftigkeit von Tauari machen diesen Pfosten zu einer langlebigen Wahl im Garten- und Landschaftsbau. Pflege Für einen dauerhaften Schutz des Holzes empfiehlt sich die regelmäßige Pflege mit einem Hartholzöl, besonders wenn die natürliche Farbe erhalten bleiben soll. Wird auf eine Behandlung verzichtet, nimmt Tauari mit der Zeit eine silbergraue Patina an – ein natürlicher Prozess, der rein optischer Natur ist. Um das Holz vor Staunässe zu schützen, sollte auf eine gute Entwässerung und Abstand zum Erdboden geachtet werden. Eine gelegentliche Reinigung mit Wasser und einer Bürste oder einem Holzreiniger reicht aus, um die Oberfläche in einem gepflegten Zustand zu halten.33,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist WPA wpa2 Verschlüsselung Schlüssel?
Was ist WPA/WPA2-Verschlüsselungsschlüssel? Ein WPA/WPA2-Verschlüsselungsschlüssel ist ein Passwort, das verwendet wird, um drahtlose Netzwerke zu schützen. Diese Schlüssel werden verwendet, um die Kommunikation zwischen einem drahtlosen Router und den verbundenen Geräten zu verschlüsseln und so die Sicherheit des Netzwerks zu gewährleisten. WPA/WPA2 sind gängige Verschlüsselungsstandards, die als sicherer angesehen werden als der veraltete WEP-Standard. Der Verschlüsselungsschlüssel muss von autorisierten Benutzern eingegeben werden, um eine Verbindung zum drahtlosen Netzwerk herzustellen und auf die darin enthaltenen Daten zuzugreifen. Es ist wichtig, einen sicheren und einzigartigen Verschlüsselungsschlüssel zu verwenden, um die Sicherheit des drahtlosen Netzwerks zu gewährleisten. **
-
Warum sollte man für Verschlüsselung und Signatur zwei unterschiedliche RSA-Schlüsselpaare verwenden?
Es wird empfohlen, für Verschlüsselung und Signatur zwei unterschiedliche RSA-Schlüsselpaare zu verwenden, um die Sicherheit zu erhöhen und potenzielle Angriffe zu erschweren. Wenn dasselbe Schlüsselpaar für beide Zwecke verwendet wird, könnte ein Angreifer möglicherweise die Signatur verwenden, um die verschlüsselten Daten zu entschlüsseln. Durch die Verwendung separater Schlüsselpaare wird dieses Risiko minimiert und die Sicherheit der Kommunikation verbessert. **
-
In welchen Bereichen der Kryptographie und der Informationstechnologie wird der Begriff "Schlüssel" verwendet und welche Bedeutung hat er in Bezug auf Verschlüsselung, Authentifizierung und Zugriffskontrolle?
Der Begriff "Schlüssel" wird in der Kryptographie und Informationstechnologie in verschiedenen Bereichen verwendet, darunter Verschlüsselung, Authentifizierung und Zugriffskontrolle. In Bezug auf Verschlüsselung dient der Schlüssel dazu, die Daten zu verschlüsseln und wieder zu entschlüsseln, wodurch nur autorisierte Personen Zugriff auf die Informationen erhalten. Bei der Authentifizierung wird der Schlüssel verwendet, um die Identität einer Person oder eines Systems zu überprüfen, um sicherzustellen, dass sie autorisiert sind. In der Zugriffskontrolle wird der Schlüssel verwendet, um den Zugriff auf bestimmte Daten oder Systeme zu kontrollieren und zu beschränken, um die Sicherheit zu gewährleisten. **
-
Wie kann die digitale Signatur zur sicheren Authentifizierung von elektronischen Dokumenten verwendet werden?
Die digitale Signatur verwendet kryptographische Techniken, um die Echtheit und Integrität eines Dokuments zu gewährleisten. Der Absender signiert das Dokument mit seinem privaten Schlüssel, der dann mit dem öffentlichen Schlüssel des Empfängers überprüft werden kann. Dadurch wird sichergestellt, dass das Dokument nicht manipuliert wurde und tatsächlich vom angegebenen Absender stammt. **
Ähnliche Suchbegriffe für Tauari
-
Wie erfolgt die WLAN-Authentifizierung mit Identität und Passwort?
Die WLAN-Authentifizierung mit Identität und Passwort erfolgt in der Regel über das sogenannte WPA2-Protokoll. Dabei gibt der Benutzer seinen Benutzernamen und sein Passwort ein, um sich mit dem WLAN-Netzwerk zu verbinden. Diese Daten werden dann vom Router überprüft, um sicherzustellen, dass der Benutzer berechtigt ist, auf das Netzwerk zuzugreifen. **
-
Wie kann man den Schlüssel für eine symmetrische Verschlüsselung herausfinden?
Um den Schlüssel für eine symmetrische Verschlüsselung herauszufinden, gibt es grundsätzlich zwei Möglichkeiten: Entweder man errät den Schlüssel durch Brute-Force-Angriffe, bei denen alle möglichen Schlüsselkombinationen ausprobiert werden, oder man versucht, den Schlüssel auf anderem Wege zu erlangen, zum Beispiel durch Social Engineering, Phishing oder den Diebstahl des Schlüssels. Es ist jedoch wichtig zu beachten, dass eine gute symmetrische Verschlüsselung so konzipiert ist, dass es sehr schwierig ist, den Schlüssel auf diese Weise zu erlangen. **
-
Wie kann man den privaten Schlüssel der RSA-Verschlüsselung herausfinden?
Es ist nicht möglich, den privaten Schlüssel der RSA-Verschlüsselung auf herkömmliche Weise herauszufinden. Der private Schlüssel wird verwendet, um verschlüsselte Daten zu entschlüsseln, und sollte sicher aufbewahrt werden, da er sonst von Unbefugten missbraucht werden könnte. Es gibt jedoch Angriffsmethoden wie Brute-Force oder Faktorisierung, die versuchen, den privaten Schlüssel zu ermitteln, indem sie verschiedene Kombinationen ausprobieren oder die mathematischen Grundlagen der RSA-Verschlüsselung ausnutzen. Es ist jedoch äußerst zeitaufwändig und rechenintensiv, solche Angriffe durchzuführen. **
-
Wie funktionieren ein PGP-Schlüssel und eine 2FA-Zwei-Faktor-Authentifizierung?
Ein PGP-Schlüssel ist ein asymmetrischer Verschlüsselungsalgorithmus, der aus einem öffentlichen und einem privaten Schlüssel besteht. Der öffentliche Schlüssel wird verwendet, um Nachrichten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln der Nachrichten verwendet wird. Die 2FA-Zwei-Faktor-Authentifizierung ist ein Sicherheitsmechanismus, bei dem zwei verschiedene Faktoren verwendet werden, um die Identität eines Benutzers zu überprüfen. Dies kann beispielsweise durch die Kombination von etwas, das der Benutzer weiß (z.B. ein Passwort), und etwas, das der Benutzer besitzt (z.B. ein Sicherheitstoken), erfolgen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.